Vreme čitanja: oko 2 min.
Otkrivena "SMS poruka smrti": Upozorenje za milione korisnika mobilnih telefona
Vreme čitanja: oko 2 min.

Sumirano
- Propust ugrožava milione Android uređaja sa verzijama 1217 napad se pokreće nevidljivom WAP-Push-SMS porukom
- Zaraženi telefon se ruši i ponovo pokreće približno svakih 90 sekundi
- Vraćanje na fabrička podešavanja prekida ciklus, ali trajno briše podatke ADB ili stručni servis mogu da pomognu u njihovom očuvanju.
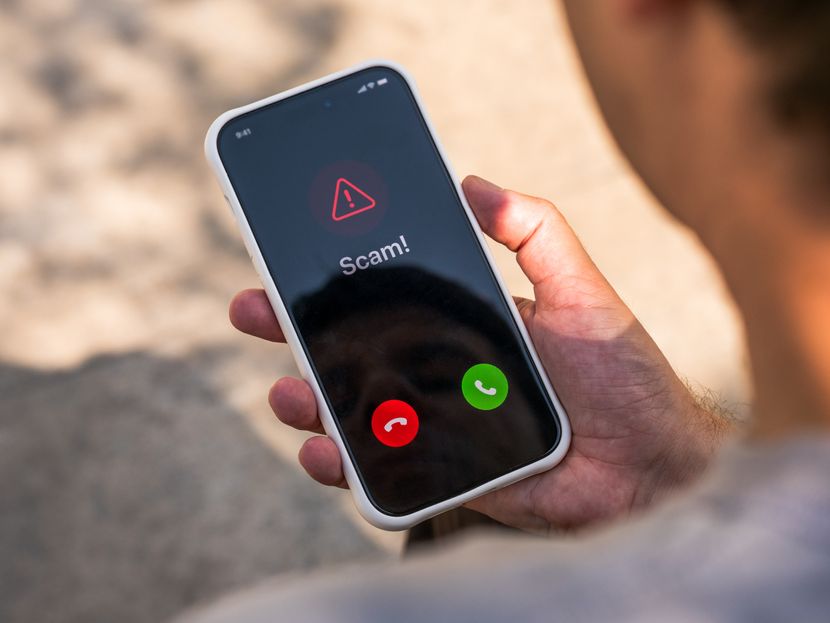
Stručnjak za bezbednost Mark Blaščik otkrio je ozbiljan bezbednosni propust koji ugrožava milione pametnih telefona sa operativnim sistemom Android (od verzije 12 do 17). Za uspešan napad hakerima je dovoljna samo jedna, korisniku potpuno nevidljiva kratka poruka kako bi uređaj primorali na neprekidno rušenje i ponovno pokretanje sistema.
Preporučujemo
Otkriveni detalji najveće kripto plajčke u istoriji: Imaju osumnjičenog
Karleuša upoznala roditelje svog 24 godine mlađeg dečka, evo kako su reagovali: "Majka je bolja riba od mene!"
Kako funkcioniše tihi napad bez traga u prijemnom sandučetu?
Napadači zloupotrebljavaju zaboravljenu tehnologiju unutar mobilnih mreža – takozvane WAP-Push-SMS poruke. Reč je o kanalu koji mrežni operateri uobičajeno koriste za pozadinsko slanje konfiguracionih podataka bez interakcije korisnika.
Poruka se uopšte ne prikazuje u prijemnom sandučetu, pa vlasnik telefona ne može da vidi da je uređaj zaražen zlonamernim kodom. Nakon zaraze, telefon se ruši i ponovo pokreće otprilike na svakih 90 sekundi.
Na ekranu se istovremeno pojavljuje obaveštenje koje nudi vraćanje sistema na fabrička podešavanja u režimu za održavanje (Wipe data / Factory reset).
Stručnjaci upozoravaju: Ne birajte vraćanje na fabrička podešavanja
Stručnjaci za bezbednost izričito upozoravaju korisnike da ne prihvataju brisanje podataka. Iako se time prekida ciklus rušenja, odabirom te opcije trajno i nepovratno nestaju sve fotografije, kontakti, poruke i dokumenti sačuvani u internoj memoriji.
Kao bezbedno rešenje za spasavanje podataka preporučuje se povezivanje mobilnog telefona sa računarom:
Putem alata Android Debug Bridge - ADB, zlonamerna petlja restartovanja može se tehnički zaustaviti bez oštećenja memorije ili gubitka privatnih datoteka.
S obzirom na to da ovaj postupak zahteva tehničko predznanje rada u komandnoj liniji, korisnicima koji se nađu u ovom problemu savetuje se poseta ovlašćenom servisu ili stručnjacima.
Status nadogradnji: Ko je zaštićen, a ko mora da čeka?
Gugl (Google) je već razvio i objavio bezbednosnu zakrpu za novije verzije operativnog sistema (od Androida 14 do 17).
Međutim, dostupnost zaštite uveliko zavisi od proizvođača uređaja:
Korisnici Guglovih sopstvenih uređaja Piksel (Pixel) bezbednosnu nadogradnju dobijaju odmah.
Vlasnici uređaja marki poput Samsunga ili Šaomija (Xiaomi) moraju da pričekaju, s obzirom na to da ti proizvođači softverske zakrpe po pravilu prilagođavaju i isporučuju sa nekoliko nedelja ili meseci zakašnjenja.
Za starije modele koji još rade na Androidu 12 ili 13, Gugl više ne izdaje zvanične bezbednosne ispravke, pa zaštita u potpunosti zavisi od toga da li će sam proizvođač ponuditi sopstveno ažuriranje.
Korisnicima se preporučuje da u podešavanjima svojih uređaja pod stavkom Ažuriranje softvera redovno proveravaju da li su dostupne nove bezbednosne nadogradnje i da ih instaliraju čim budu ponuđene.
(Ubrzanje.rs/Fenix)
Povezane vesti
RNIDS obeležio Evropski mesec sajber bezbednosti organizacijom hakatona: Prijavljeno više od 200 učesnika
Otkriveni detalji najveće kripto plajčke u istoriji: Imaju osumnjičenog
Hakeri su pokušali da skuvaju krv u Francuskoj: Shvatite doslovno
Mogu li sajber napadači hakovati vaš frižider? Ako imate ovakav, odgovor je jednostavan - da
Video: Gde je Srbija na putu stvaranja digitalne suverenosti i zašto je ovo goruća tema?
Ubrzanje Telegraf zadržava sva prava nad sadržajem. Za preuzimanje sadržaja pogledajte uputstva na stranici Uslovi korišćenja.