Vreme čitanja: oko 3 min.
Novi virus napada aplikacije na mobilnim telefonima i krade podatke: Evo šta treba uraditi
Vreme čitanja: oko 3 min.

Sumirano
- Bankarski trojanac Gigabud koristi izmenjenu aplikaciju Vivork da klonira bankarske aplikacije i zaobiđe bezbednosne kontrole Androida
- Malver traži široke dozvole, prikazuje lažne obrasce za prijavu i može da ukrade bankarske podatke i kod za otključavanje telefona
- Korisnici sumnjivih aplikacija treba da izbegavaju bankarske transakcije, očiste uređaj, promene pristupne podatke i obaveste banku možda će biti potrebno vraćanje telefona na fabrička podešavanja
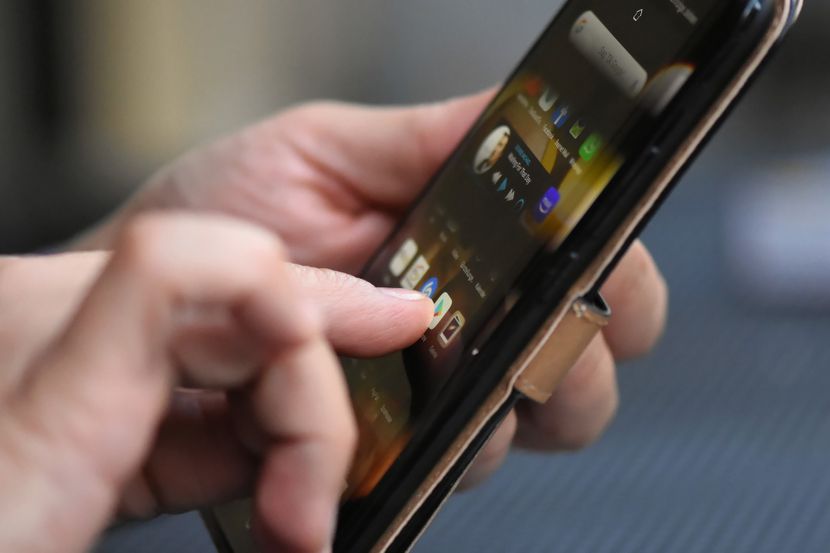
Korisnike Androida ugrožava nova tehnika sajber napada u kojoj se malver ubacuje u stvarne bankarske aplikacije i tako pokušava da zaobiđe bezbednosne kontrole. Stručnjaci za sajber bezbednost upozoravaju na bankarskog trojanca Gigabud, koji napadačima može da omogući krađu osetljivih podataka, ali i opsežan pristup uređaju. Novu tehniku analizirala je kompanija za sajber bezbednost Grup-Aj-Bi (Group-IB), koja Gigabud prati od 2022. godine. Malver se, između ostalog, širi putem lažnih aplikacija koje se predstavljaju kao aplikacije avio-kompanija, poreskih organa ili državnih institucija, a u posmatranim slučajevima instalirane su van zvaničnih prodavnica aplikacija.
Preporučujemo
Google predstavlja Gemini 4 Argon, vraćajući vođstvo na benčmark testovima: Evo gde je bolji od Claude i GPT-a
Najdugovečniji Grci dan počinju ovim čajem: Piju ga zbog varenja, ali i boljeg pamćenja
Iza napada, prema pretpostavkama stručnjaka, stoji grupa Goldfektori (GoldFactory), koja sada Gigabud kombinuje sa aplikacijom Vivork (Vwork), izmenjenom verzijom izvorno legitimne aplikacije. Prema analizi Grup-Aj-Bija, takve varijante su pripremane za napade na korisnike u Brazilu, Kolumbiji, Egiptu, Indoneziji, Laosu, Meksiku, Maroku, Filipinima, Tajlandu i Turskoj, a među potencijalnim žrtvama navode se i korisnici u Nemačkoj. Nakon instalacije, Gigabud zahteva široke dozvole, između ostalog i pristup funkcijama pristupačnosti (Accessibility) Androida, kao i mogućnost prikazivanja sadržaja preko drugih aplikacija.
Ako korisnik odobri te dozvole, malver može da utvrdi koje su aplikacije instalirane na uređaju. Kada korisnik pokrene stvarnu bankarsku aplikaciju, preko nje može da se prikaže lažni obrazac za prijavu. Podaci koje korisnik tu unese završavaju kod napadača. Prema analizi, dodatni sloj prikaza može da omogući i prikupljanje koda kojim se otključava pametni telefon.
Za sledeći korak, malver koristi funkciju Androida poznatu kao radni profil, koja je namenjena odvajanju poslovnih i privatnih aplikacija i njihovih podataka. Gigabud uz pomoć aplikacije Vivork pokušava da kopira bankarsku aplikaciju u dodatni profil. Prema tehničkoj analizi Grup-Aj-Bija, Vivork se temelji na projektu otvorenog koda Šelter (Shelter), koji omogućava izolovanje aplikacija u radnom profilu ili stvaranje dodatne instance aplikacije.
Vivork je pri tome izmenjen tako da drugim programima omogućava daljinsko upravljanje funkcijama kloniranja. Izmenjena verzija bi takođe trebalo da bude manje uočljiva, jer nakon postavljanja ne prikazuje uobičajenu ikonu aplikacije u pokretaču. Obim kampanje za sada nije moguće pouzdano utvrditi. Grup-Aj-Bi je samo u Indoneziji između februara i jula 2026. godine zabeležio oko 1.469 kompromitovanih uređaja i 1.281 potencijalno ugroženu prijavu. Procenjena finansijska šteta iznosi oko 960.939 američkih dolara. Stručnjaci pri tome naglašavaju da ti podaci obuhvataju samo deo napada koje su zabeležili i ne predstavljaju ukupan obim kampanje.
Korisnici koji na telefonu pronađu Vivork, odnosno paket aplikacije net.yy.vwork, ili su nedavno instalirali nepoznatu aplikaciju van zvanične prodavnice, trebalo bi da izbegavaju obavljanje bankarskih transakcija na tom uređaju. Poseban oprez je potreban kod aplikacija instaliranih putem pretraživača, aplikacija za razmenu poruka ili menadžera datoteka koji traže osetljive dozvole.
U slučaju sumnje na zarazu, samo brisanje pojedinačne aplikacije možda neće biti dovoljno. Savezna kancelarija za informacionu bezbednost (BSI) kod bankarskih trojanaca preporučuje promenu pristupnih podataka nakon čišćenja uređaja i kontaktiranje sa bankom. U slučaju sumnje na Android malver sa tako širokim mogućnostima pristupa, može biti potrebno i vraćanje telefona na fabrička podešavanja.
(Ubrzanje.rs/Fenix)
Povezane vesti
Apple suočen s tužbom od 2,3 milijardi evra zbog pravila o praćenju korisnika
Odgovor na pitanje šta se dešava sa Androidom: Stigla velika promena, evo kako su je korisnici prihvatili
Masovni pokušaji resetovanja lozinke: Korisnici platforme X na meti hakera, evo šta se dešava
U hakerskom napadu onesposobljena elektrana u Britaniji: Sumnja se da je u pitanju odmazda
Video: Gde je Srbija na putu stvaranja digitalne suverenosti i zašto je ovo goruća tema?
Ubrzanje Telegraf zadržava sva prava nad sadržajem. Za preuzimanje sadržaja pogledajte uputstva na stranici Uslovi korišćenja.